
تتزايد المخاوف بشأن أمن البنية التحتية الحيوية في الدول الغربية، في ظل سلسلة من الاضطرابات التقنية والهجمات السيبرانية التي طالت خلال الأسابيع الأخيرة قطاعات مختلفة في أوروبا والولايات المتحدة الأمريكية، من المطارات وشبكات النقل إلى المتاجر الكبرى ومرافق تخزين الدم.
وبينما لا توجد حتى الآن أدلة رسمية تثبت وجود رابط مباشر بين هذه الحوادث، فإن تزامنها يثير تساؤلات حول مدى جاهزية الأنظمة الرقمية التي تعتمد عليها الدول الحديثة، وحجم المخاطر التي قد تنتج عن استهدافها أو تعطلها.
الولايات المتحدة.. شلل جوي واسع بسبب خلل في الاتصالات
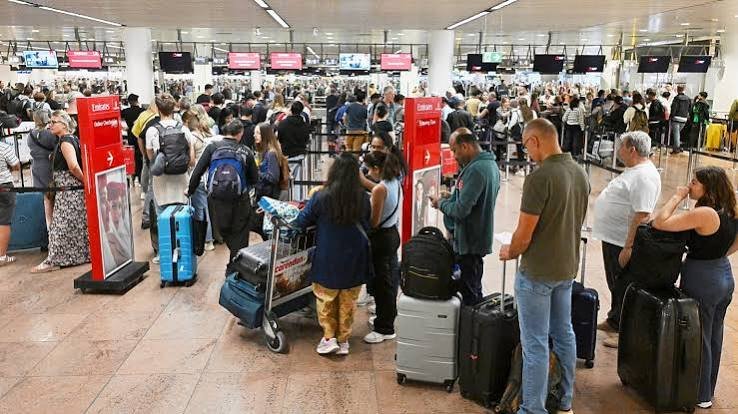
شهدت الولايات المتحدة، الجمعة 13 نوفمبر، واحدة من أبرز اضطرابات حركة الطيران خلال السنوات الأخيرة، بعدما أصدرت إدارة الطيران الفيدرالية الأمريكية (FAA) قراراً بوقف إقلاع الرحلات الجوية من المطارات الأمريكية، إثر خلل في أنظمة الاتصالات التي تربط مراكز مراقبة الحركة الجوية.
وأدى القرار إلى إرباك واسع في المطارات، مع تسجيل آلاف الرحلات الملغاة أو المتأخرة، وتأثر حركة الطيران الدولية المرتبطة بالولايات المتحدة، فيما استمر التوقف لأكثر من أربع ساعات قبل السماح باستئناف الرحلات تدريجياً.
وأرجعت السلطات الأمريكية الحادث، وفق المعطيات الأولية، إلى مشكلات تقنية وضغط على أنظمة الاتصالات القديمة، في وقت أكدت فيه وزارة الأمن الداخلي عدم وجود مؤشرات أولية على تعرض النظام لهجوم سيبراني، مع استمرار التحقيق في أسباب الخلل.
وتعيد هذه الواقعة إلى الواجهة النقاش حول تقادم البنية التكنولوجية التي تعتمد عليها مراقبة الملاحة الجوية الأمريكية، رغم الاستثمارات الحكومية المعلنة لتحديثها.
القطارات تدخل دائرة الارتباك
ولم يقتصر الاضطراب على قطاع الطيران، إذ واجهت شركة Amtrak، المشغلة الرئيسية لخدمات السكك الحديدية للركاب في الولايات المتحدة، مساء الجمعة، مشكلات تقنية طالت أنظمة الحجز الإلكترونية وموقعها وتطبيقها، ما تسبب في صعوبات أمام المسافرين الراغبين في شراء التذاكر أو تعديل الحجوزات.
وجاء هذا العطل بالتزامن مع أزمة الطيران، ما دفع إلى طرح تساؤلات بشأن قدرة أنظمة النقل الأمريكية على التعامل مع الأعطال التقنية المتزامنة.
ومع ذلك، لا توجد معطيات رسمية تثبت أن مشكلات Amtrak ناتجة عن هجوم سيبراني أو أنها مرتبطة بالعطل الذي أصاب أنظمة مراقبة الطيران؛ إذ يتعين التمييز بين تزامن الحوادث ووجود علاقة سببية بينها.
أوروبا.. تحذيرات من هجمات سيبرانية تستهدف البنية التحتية
ومن أبرز المؤشرات في هذا السياق، التحذير الذي أصدره المركز الوطني للأمن السيبراني البريطاني (NCSC)، التابع لجهاز الاستخبارات البريطاني GCHQ، في 3 نوفمبر الجاري، بشأن احتمال تعرض البنية التحتية الحيوية في بريطانيا لهجمات سيبرانية متطورة تستخدم تقنيات الذكاء الاصطناعي خلال العامين المقبلين.
وحذر المركز من أن الذكاء الاصطناعي قد يمنح الجهات المهاجمة قدرة أكبر على اكتشاف الثغرات الأمنية واستغلالها بسرعة وعلى نطاق واسع، خصوصاً في المؤسسات التي لا تزال تعتمد على أنظمة تكنولوجية قديمة وضعيفة الحماية.
ولم تظل المخاوف في حدود التحذيرات النظرية، إذ شهدت عدة دول أوروبية خلال أكتوبر ونوفمبر هجمات استهدفت أنظمة التبريد والتحكم في متاجر كبرى، حيث تمكن مهاجمون من التلاعب بدرجات حرارة الثلاجات والمجمدات، ما تسبب في إتلاف كميات كبيرة من المواد الغذائية.
وامتدت الحوادث إلى مرافق تخزين الدم في فرنسا، بعدما تعرضت أنظمة التحكم في ثلاث منشآت تابعة للمؤسسة الفرنسية للدم لهجوم سيبراني، استهدف أنظمة مراقبة وضبط درجات الحرارة، قبل أن تتدخل الفرق التقنية لتفادي تلف مخزون الدم.
وفي تطور لافت، أعلنت السلطات الفرنسية في 9 نوفمبر أنها تنسب الهجمات التي استهدفت أنظمة التبريد إلى الحرس الثوري الإيراني، وهو اتهام أثار توتراً دبلوماسياً بين باريس وطهران، في حين لم تتبنَّ الجهات المشتبه فيها مسؤولية تلك الهجمات.
كما شهدت أوروبا موجة من الإنذارات الكاذبة بوجود متفجرات استهدفت رحلات جوية ومؤسسات تعليمية، فضلاً عن اضطراب حركة القطارات في محطة كاليه الفرنسية يوم 12 نوفمبر، بعد تلقي إنذار بوجود قنبلة، ما أدى إلى توقف مؤقت للخدمات وتأخر بعض رحلات يوروستار بين لندن وباريس. ولم تؤكد السلطات وجود رابط بين هذه التهديدات والحوادث السيبرانية الأخرى.
هل نحن أمام نمط جديد من التهديدات؟
تعكس هذه التطورات تحولاً في طبيعة التهديدات التي تواجه الدول، حيث لم تعد المخاطر الأمنية مرتبطة فقط بالهجمات العسكرية التقليدية، بل أصبحت الأنظمة الرقمية وشبكات الاتصالات والنقل والطاقة والتخزين الغذائي والصحي جزءاً من معادلة الأمن القومي.
فأي خلل في نظام مراقبة الطيران أو شبكة السكك الحديدية أو أنظمة التحكم في منشأة حيوية يمكن أن يتحول إلى أزمة واسعة، حتى دون وقوع هجوم عسكري أو تخريبي مباشر.
ويزداد هذا التحدي مع توسع الاعتماد على الذكاء الاصطناعي وإنترنت الأشياء والأنظمة المتصلة بالشبكات، وهي تقنيات توفر إمكانات كبيرة لتطوير الخدمات، لكنها تفتح في المقابل مجالات جديدة للاختراق والتعطيل.
ومع ذلك، فإن جمع هذه الحوادث في إطار واحد لا يعني بالضرورة وجود عملية منسقة أو هجوم واسع يستهدف الدول الغربية؛ فبعضها يرتبط بأعطال تقنية، وبعضها الآخر بهجمات سيبرانية أو تهديدات أمنية، ولا تزال التحقيقات جارية لتحديد المسؤوليات والروابط المحتملة.
لكن الرسالة الأبرز التي تفرضها هذه التطورات هي أن أمن الدول لم يعد يقاس فقط بقوة جيوشها وقدراتها العسكرية، بل أيضاً بمدى صمود بنيتها التحتية الرقمية وقدرتها على مواصلة العمل عند تعرض أنظمتها للأعطال أو الهجمات.